- От хаоса к контролю: как 24-часовое окно меняет процессы автоматизации и маркетинга
- Почему «средние значения» больше не работают
- ИИ и автоматизация в управлении уязвимостями: основные принципы
- Кейс из практики: автоматизация реакции на уязвимости
- ИИ: двойной эффект для безопасности и маркетинга
- Роль этического раскрытия и безопасности для бизнеса
- Высокочастотное сканирование в практике e-commerce
- Автоматизация исправления: где нужна простота, а где — комплексная интеграция
- Мини-кейс: где автоматизация спасла рекламный бюджет
- RPA и бизнес-процессы: что реально автоматизировать?
- Объединение автоматизации, безопасности и маркетинга — как строить процессы в бизнесе
- Основные выводы и что делать дальше
От хаоса к контролю: как 24-часовое окно меняет процессы автоматизации и маркетинга
Недавно на одном проекте обсуждали с командой новую уязвимость: только пришла новость о баге — уже в чате всего через час мелькнул скрин с PoC-эксплойтом. Не успели выстроить стандартный процесс, как выяснилось: уязвимость уже «на вооружении» у конкурентов. С одной стороны — тревога. С другой — типичная ситуация для 2024 года, когда бизнесу нужно реагировать не по старинке, а в новом, куда более быстром темпе.
Последние исследования подтверждают: более 60% известных уязвимостей начинают эксплуатироваться в течение первых 24 часов после раскрытия. Для специалистов по безопасности это не просто вызов — это перестройка всей схемы бизнес-реакции, где успех зависит не только от инструментов, но и от того, насколько быстро выстроен процесс автоматизации и как он интегрирован с бизнесом, аналитикой и маркетингом.
Почему «средние значения» больше не работают
Если 5–7 лет назад ИБ-отделы жили в режиме «среднего реагирования» (в 2018–2019 годах на устранение багов было аж 63 дня!), то к 2023 году для некоторых уязвимостей оставалось всего 5 дней. Казалось бы — куда уж быстрее? Оказалось, что современная угроза реальна через часы: эксплойт появляется менее чем через сутки.
Фишка тут не только в хакерах, а в том, как автоматизация и ИИ ускорили и поиск багов, и их эксплуатацию. Получается, что выживает не тот, кто лучше реагирует, а кто заранее готов к экстремальному сценарию — больше не хватает «закрыть баг к концу недели, если нет пожара».
На практике это значит: всю линию защиты — от детекции до решения — нужно автоматизировать и внедрять сквозные инструменты интеграции. Что бы ни случилось, клиент и бизнес-процессы защищены.
ИИ и автоматизация в управлении уязвимостями: основные принципы
- 24-часовое окно на реакцию: теперь не средний показатель, а стандарт, который диктует ландшафт угроз. Представьте, что все процессы (и детект, и фикс) должны «успеть» за 1 день.
- Автоматизация приоритезации и реакции: прямое подключение сканеров, чек-листов и триггеров к Service Desk, CMDB, SIEM, чтобы не было «зависших» задач между ИТ, SecOps и бизнесом.
- Фокус на критические активы: не пытаться закрыть всё, а внедрить автоматическое распознавание приоритетов — критерий жизненно важный для e-commerce, маркетплейсов и любой розницы.
Соблюдать этические стандарты открытия уязвимостей — теперь не только про «быть хорошим», но и про то, чтобы не угодить в массовую эксплуатацию. И тут автоматизация помогает формализовать и ускорить эти процессы без лишней бюрократии.
Кейс из практики: автоматизация реакции на уязвимости
Сценарий: интернет-магазин на 7000 SKU, интеграция с маркетплейсами. Утром приходит уведомление: «обнаружена критическая XSS-уязвимость». По старой схеме баг доходил бы до релиза на выходных. Но внедрили автоматизацию:
- Сканер сам записывает баг в таск-трекер, помечает как «критичный»
- Система автоматически уведомляет DevOps и маркетинг (чтобы не релизили промо-страницы)
- Интеграция с CRM позволяет приостановить рискованные действия на сайте без отключения магазина
- После фикса автоматизация мониторит работу патча и закрывает алерты
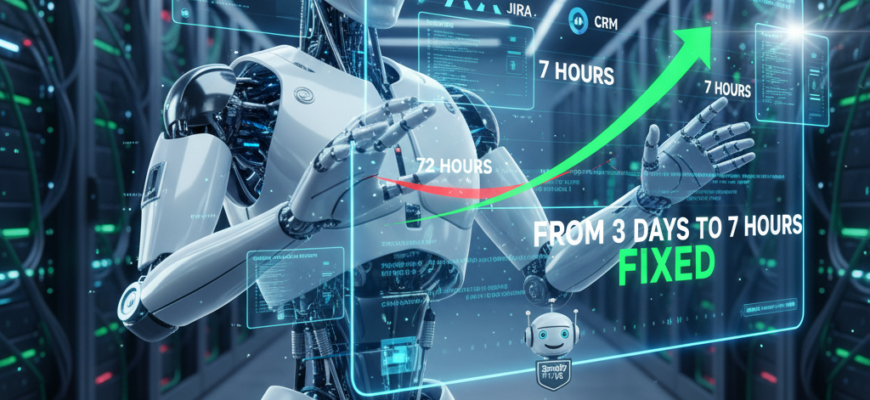
Результат — простым скриптом в Google Sheets и минимальной интеграцией с Jira и CMDB сократили путь от обнаружения до отката уязвимости с 3 дней до 7 часов. Сэкономили деньги (паники и штрафы от маркетплейсов), и главное — ни одна акция не сорвалась. Без автоматизации такой контроль невозможен.
ИИ: двойной эффект для безопасности и маркетинга
Как использовать ИИ не только для ИБ, но и для продвижения? Сейчас мультимодальные ИИ-системы помогают не только распознавать уязвимости, но и строить гибкие воронки продаж. Например, они анализируют покупательское поведение, тут же меняют приоритеты рекламы и даже фильтруют подозрительную активность в e-commerce.
Статистика подтверждает: ИИ ускоряет контент-маркетинг, генерирует гиперперсонализированные кампании и экономит до 20–30% бюджета за счёт точного таргетинга (и это только начало — гиперсегментация растёт).
Роль этического раскрытия и безопасности для бизнеса
Ответственное раскрытие уязвимостей — это не только про закон, но и про доверие покупателей, особенно если речь о персональных данных, маркетплейсах или CRM-интеграциях. Сейчас основа — прозрачность действий, приоритет информирования вендоров и быстрая реакция, чтобы исключить репутационные риски.
Личный опыт: однажды маркетинговый отдел настоял на запуске акции «до фикса», а через сутки случился слив дисконтов. Вывод? Интеграция ИБ-контуров с маркетинговым планированием и системами автоматизации может предотвратить потери и ускорить выход на рынок.
Ограничение здесь только одно — формальное выполнение требований не заменяет продуманной и автоматизированной архитектуры бизнес-процессов.
Высокочастотное сканирование в практике e-commerce
Тренд последних лет — не просто разовое сканирование, а циклический поиск багов каждые несколько минут на критичных активах. Внедряется не только в банках, но и в сложных интернет-магазинах, где сезонная распродажа может превратиться в катастрофу от одной утечки.
Ограничения есть: для мелкого бизнеса разрыв между бюджетом и желаниями. Но здесь помогают облачные сервисы и скрипты (Google Sheets + API сканера), интеграция с SIEM только для критичных ролей. Так достигается баланс между автоматизацией и ручным контролем.
Автоматизация исправления: где нужна простота, а где — комплексная интеграция
Все повторяемое — автоматизируй или упрощай. Автоматическое создание задач, проверка патчей, уведомления по почте/мессенджерам: всё это можно реализовать на связке Google Sheets + кастомные скрипты, не вступая сразу в большой проект по внедрению SIEM.
Но стоит задача закрывать баги и в CRM, и в маркетинговых лендингах, и в мобильных приложениях? Уже нужна интеграция API — и здесь экономить не стоит. Особенно важно подключать маркетологов к процессу, чтобы приостанавливать рекламные кампании или мгновенно корректировать ставки на маркетплейсах.
Мини-кейс: где автоматизация спасла рекламный бюджет
Недавно запускали спецпредложение для B2C — скидки ждут тысячи новых клиентов, бюджет строго по часам. За день до акции автоматизация обнаружила уязвимость в чекауте: если бы не скоринговая система алертов, ушли бы «в минус» на промо из-за фродовых заказов. Это наглядно иллюстрирует: маркетинг и продукт всегда должны быть единой системой, где данные важнее догадок.
Такой мини-пилот позволяет тестировать автоматизацию на отдельных элементах без риска для всего бизнеса — всегда быстрее и дешевле полного релиза.
RPA и бизнес-процессы: что реально автоматизировать?
Каждая компания стремится ускорить рутину: справки, отчёты, перемещения данных, выгрузки остатков по маркетплейсам. Современный RPA (роботизация процессов) закрывает больше 70% типовых задач — но только если правильно подобран процесс для автоматизации.
Недавно был проект: e-commerce с 10 сотрудниками, огромный оборот и ручные выгрузки остатков для Wildberries, Ozon, Яндекс.Маркета. Вышли на фреймворк из 13 критериев (оценка риска, рентабельности, частоты ошибок, времени экономии и т.д.) — автоматизировали всё, что повторяется чаще двух раз в день. Итог: 8 часов сэкономленного времени в неделю и «волшебное» чувство контроля.
Главное — начинать с малого (mini-pilot), затем масштабировать.
Объединение автоматизации, безопасности и маркетинга — как строить процессы в бизнесе
- Интеграция аналитики и бизнес-логики: автоматизация должна не только экономить, но и приносить новые данные для роста.
- Клиент всегда на первом месте: если автоматизация усложняет покупателю путь — значит, где-то ошибка в процессе.
- Риск-менеджмент и прозрачность: внедряйте не только высокий темп исправлений, но и ясные, согласованные процедуры с командой (в том числе маркетологами и поддержкой продаж).
Определите уязвимости и процессы с самым высоким влиянием на бизнес, подключите автоматизацию уведомлений и high-frequency-сканирование, интегрируйте с маркетингом. Минимизируйте ручные действия в критических точках конверсии: это и про защиту, и про деньги, и про командный комфорт.
Ограничения: не стоит начинать с самых сложных интеграций, без mini-pilot риски только вырастут. Не каждый ИИ даст экономию — всё зависит от грамотного выбора процессов и качественных данных.
Основные выводы и что делать дальше
Тренды 2024–2025 года очевидны: автоматизация и ИИ стали обязательными для любой команды, которая отвечает за продукт, безопасность и маркетинг. Для e-commerce, маркетплейсов, интернет-бизнеса это уже гигиенический минимум — иначе риски и бюджет будут выходить из-под контроля в сутки после публикации любой уязвимости.
Проверьте сами:
- Где у вас можно сократить «ручные» промежутки при реагировании на баги?
- Как быстро ваши данные доходят до маркетинга и отдела продаж?
- Какие процессы можно быстро автоматизировать через Google Sheets, API, RPA?
- Видите необработанные алерты — внедряйте пилот по автоматизации, меряйте результат и масштабируйте.
Как рекомендуют российские аналитики и практика последних лет — кто быстрее запускает автоматизацию и интеграцию с ИИ, тот быстрее проходит кризисы и выходит в плюс по марже. Экспериментируйте, меряйте реальную пользу, начинайте с маленьких шагов.
Нужна помощь с автоматизацией или маркетингом?
Оставьте заявку — наши эксперты свяжутся с вами в течение 15 минут, разберут вашу задачу и предложат решение.
Связаться со мной в Telegram